سرقت ۶.۳ میلیارد دلاری از بزرگترین صرافی رمزارز جهان
ردپای کره شمالی در هک بایننس
بزرگترین صرافی رمزارز جهان در فاصلهای کوتاه شاهد خروج میلیاردها دلار دارایی از کیفپولهای خود بود؛ رخدادی که نهتنها رکورد سرقتهای ثبتشده در صنعت رمزارز را جابهجا کرده، بلکه بار دیگر پرسش درباره امنیت زیرساختهای صرافیهای متمرکز، امکان جبران خسارت کاربران و نقش شبکههای هکری تحت حمایت دولتها در سرقت داراییهای دیجیتال را به صدر اخبار بازگردانده است. بایننس میگوید برآورد اولیه از این سرقت حدود ۶.۳ میلیارد دلار میرسد.
به گزارش گروه رسانهای شرق،
شرق: بزرگترین صرافی رمزارز جهان در فاصلهای کوتاه شاهد خروج میلیاردها دلار دارایی از کیفپولهای خود بود؛ رخدادی که نهتنها رکورد سرقتهای ثبتشده در صنعت رمزارز را جابهجا کرده، بلکه بار دیگر پرسش درباره امنیت زیرساختهای صرافیهای متمرکز، امکان جبران خسارت کاربران و نقش شبکههای هکری تحت حمایت دولتها در سرقت داراییهای دیجیتال را به صدر اخبار بازگردانده است. بایننس میگوید برآورد اولیه از این سرقت حدود ۶.۳ میلیارد دلار میرسد. از سوی دیگر بررسیهای اولیه از احتمال نفوذ به کیفپولهای این صرافی رمزارز از طریق لپتاپ یکی از مهندسان این شرکت حکایت دارد. درحالیکه این صرافی از مسدودشدن میلیاردها دلار دارایی مرتبط با حادثه و تعهد خود به جبران خسارتها خبر داده، شرکت اطلاعات بلاکچین TRM Labs حمله را با اطمینان بالا به گروه هکری TraderTraitor، مرتبط با کره شمالی، نسبت داده است؛ ارتباطی که هنوز با گزارش نهایی بایننس یا اعلام رسمی نهادهای قضائی درباره هویت مهاجمان همراه نشده است.
از یک لپتاپ تا خروج میلیاردها دلار دارایی
بایننس در اطلاعیهای که ۳۰ اکتبر ( ۸ آبان) منتشر کرد، خبر داد که بررسیهای اولیه نشان میدهد این رخداد امنیتی ممکن است با بهخطر افتادن لپتاپ یکی از مهندسان تیم DevOps شرکت آغاز شده باشد. به گفته این شرکت، مهاجم احتمالاً از طریق این دستگاه به یک محفظه سرویس (Service Container) دسترسی پیدا کرده و توانسته است تراکنشهای برداشت غیرمجاز را ثبت کند. بایننس تأکید کرده که تاکنون شواهدی از افشای کلیدهای خصوصی کیفپولهای خود پیدا نکرده است. این شرکت همچنین گفته پس از تکمیل تحقیقات، گزارش فنی مفصلی از نحوه وقوع حادثه منتشر خواهد کرد. بنابراین، تا زمان انتشار گزارش نهایی، مسیر دقیق نفوذ، نحوه دستیابی مهاجم به مجوزهای لازم برای اجرای تراکنشها و جزئیات مسئولیت هر بخش از زیرساخت امنیتی بایننس بهطور کامل روشن نیست. بر اساس گزارش TRM Labs، در ۲۹ اکتبر حدود ۶.۳۶ میلیارد دلار دارایی از کیفپولهای منتسب به بایننس در ۱۰ شبکه بلاکچینی خارج شده است. بخش عمده انتقالها در فاصلهای حدود ۲۰ دقیقه انجام شده و موج دیگری از تراکنشها نیز در ساعات بعدی ادامه یافته است. این شرکت ارزش داراییها را بر مبنای قیمت آنها هنگام انتقال محاسبه کرده است؛ ارزش همان داراییها با قیمتهای بعدی بازار میتواند متفاوت باشد. گزارش TRM Labs نشان میدهد داراییهای خارجشده فقط به یک رمزارز یا یک شبکه محدود نبودهاند. اتر، بیتکوین، تتر، یواسدیکوین، ریپل و چندین دارایی دیگر در میان انتقالها قرار داشتهاند. رویترز در گزارش خود در این مورد نوشته است که این گستردگی، حادثه را از یک برداشت غیرمجاز محدود به یک کیفپول متمایز میکند و ضرورت بررسی سازوکار امضای تراکنشها و کنترل دسترسی در چند شبکه را برجسته میکند.
یک برداشت هوشمند
یکی از جزئیات فنی مهمی که TRM Labs در بررسی این حادثه مطرح کرده، استفاده از سازوکار EIP-7702 در شبکه اتریوم است. این سازوکار به یک حساب معمولی اجازه میدهد با امضای مجاز، اجرای عملیات مشخصی را به کد یک قرارداد هوشمند واگذار کند. هدف از طراحی چنین قابلیتی، گسترش امکانات حسابهای اتریوم است؛ بنابراین، وجود آن بهخودیخود به معنای وجود یک آسیبپذیری امنیتی نیست. طبق گزارش TRM Labs، مهاجم در بخش اتریوم از مجوزهای امضاشدهای استفاده کرده که از پیش آماده شده بودند و به او امکان میدادند یک کیفپول گرم بایننس را برای اجرای انتقال داراییها تحت کنترل عملیاتی خود درآورد. این شرکت از آمادهسازی ۵۰ مجوز امضاشده پیش از اجرای حمله خبر داده است. در سایر شبکههای درگیر نیز انتقالها با امضاهای معتبر ثبت شدهاند. اهمیت این جزئیات در آن است که یک تراکنش دارای امضای معتبر الزاماً به معنای صدور آگاهانه و مجاز آن از سوی مالک دارایی نیست. اگر مهاجم بتواند به فرایند تأیید یا اجرای تراکنش دسترسی پیدا کند، ممکن است سامانه، تراکنش را از نظر فنی معتبر تشخیص دهد، درحالیکه هدف واقعی آن با خواست مالک کیفپول متفاوت است. این تفاوت، یکی از چالشهای اساسی امنیت داراییهای دیجیتال است: بلاکچین میتواند ثبت تراکنش، امضا و جابهجایی دارایی را بهصورت شفاف و تغییرناپذیر نشان دهد، اما بهتنهایی مشخص نمیکند که چه کسی پشت فرایند صدور یک امضای معتبر قرار داشته یا آیا مجوز مورد استفاده بهدرستی به کار گرفته شده است.با وجود اطلاعات منتشرشده درباره EIP-7702، جزئیات نهایی چگونگی دسترسی مهاجم به سامانههای داخلی بایننس و رابطه دقیق میان دستگاه مهندس، محفظه سرویس و فرایند امضای تراکنشها هنوز به گزارش رسمی تکمیلی نیاز دارد.
چرا مسدودشدن دارایی به معنای پایان بحران نیست؟
بایننس اعلام کرده است با کمک شرکای خود در صنعت بلاکچین، حدود ۳ میلیارد دلار از داراییهای مرتبط با این حادثه را مسدود کرده است. بااینحال، گزارش TRM Labs از مسدودشدن حدود ۲.۷ میلیارد دلار دارایی، شامل استیبلکوینها و داراییهایی در شبکه آربیتروم، حکایت دارد. این ارقام به زمان و دامنه محاسبه هر گزارش وابستهاند و نباید بدون بررسی تراکنشها و احتمال همپوشانی، بهعنوان دو رقم مستقل با یکدیگر جمع شوند. از طرفی مسدودسازی داراییها در شبکههای رمزارزی یکسان نیست. صادرکنندگان متمرکز استیبلکوینهایی مانند تتر و یواسدیکوین میتوانند در شرایط مشخص، آدرسهایی را که با فعالیت غیرقانونی مرتبط تشخیص داده شدهاند، در فهرست مسدودسازی قرار دهند. چنین اقدامی میتواند انتقال یا خرجکردن توکنهای مربوط را متوقف کند. در شبکههایی مانند بیتکوین، سازوکار مشابهی برای مسدودسازی مستقیم یک آدرس به دست صادرکننده وجود ندارد؛ زیرا بیتکوین صادرکننده متمرکزی ندارد که بتواند داراییهای یک آدرس را بهطور یکجانبه متوقف کند. همین تفاوت، زمان را به عاملی تعیینکننده در مهار سرقت تبدیل میکند. مهاجم میتواند تلاش کند داراییهای قابلمسدودسازی را به داراییهای دیگر تبدیل کند یا آنها را از مسیرهای مختلف انتقال دهد. در گزارش TRM Labs، به تبدیل بخشی از استیبلکوینها از طریق معاملهگران بازار و استفاده از پروتکل وامدهی Aave اشاره شده است. در مقابل، ردیابی تراکنشها و شناسایی آدرسهای مرتبط با مهاجم بهتنهایی به معنای بازگرداندن داراییها نیست. برای بازپسگیری وجوه ممکن است همکاری صرافیها، صادرکنندگان توکن، پلتفرمهای معاملاتی و نهادهای اجرای قانون لازم باشد. بنابراین، رقم داراییهای مسدودشده را نباید با رقم داراییهای بازگرداندهشده یا میزان زیان نهایی یکسان دانست.
خسارت جبران میشود
بایننس اعلام کرده است تمام زیانهای ناشی از حادثه را از محل صندوق اضطراری SAFU و منابع مالی شرکت جبران خواهد کرد. این صندوق که با هدف حمایت از کاربران در شرایط اضطراری ایجاد شده، پیشتر نیز برای پوشش خسارت یک رخداد امنیتی در بایننس مورد استفاده قرار گرفته بود. بااینحال، به گفته تحلیلگران اعلام تعهد به جبران خسارت با انتشار صورتحساب نهایی جبران و تأیید مستقل وضعیت ذخایر یکسان نیست. بایننس گفته است پس از تکمیل اقدامات اصلاحی، گزارش بهروزشده اثبات ذخایر خود را منتشر میکند. انتشار این گزارش میتواند برای ارزیابی وضعیت داراییهای پشتیبان کاربران اهمیت داشته باشد؛ هرچند اثبات ذخایر بهتنهایی جایگزین حسابرسی جامع صورتهای مالی، بدهیها و تمام تعهدات یک شرکت نیست. این صرافی همچنین از تعلیق موقت واریز و برداشتها در جریان بررسیهای امنیتی و لغو مجوزهای مربوط به آدرسهای آسیبدیده خبر داده است. وضعیت نهایی خدمات، میزان دقیق داراییهای بازیابیشده و نحوه اجرای جبران خسارت به اطلاعیههای بعدی شرکت وابسته است. در چنین رخدادی، مسئله تنها این نیست که شرکت چه میزان منابع مالی در اختیار دارد؛ بلکه مهم است آیا میتواند در زمانی کوتاه به تعهدات خود عمل کند، داراییهای پشتیبان را شفاف نشان دهد و اعتماد کاربران را حفظ کند؟ در یک صرافی متمرکز، کاربران معمولاً کنترل مستقیم کلیدهای خصوصی داراییهای سپردهگذاریشده را در اختیار ندارند و به همین دلیل، توان عملیاتی و مالی صرافی در زمان بحران اهمیت ویژهای پیدا میکند.
ردپای کره شمالی
یکی از مهمترین ابعاد این رخداد، انتساب آن به گروههای هکری مرتبط با کره شمالی است. شرکت اطلاعات بلاکچین TRM Labs اعلام کرده است با اطمینان بالا، گروه TraderTraitor مسئول این حمله است. این ارزیابی بر مجموعهای از شواهد درونزنجیرهای و برونزنجیرهای، از جمله شیوه آمادهسازی عملیات، الگوهای تأمین مالی کیفپولها و شباهتهایی با سرقتهای پیشین استوار است. نام گروه TraderTraitor پیشتر نیز در پرونده سرقت از صرافی بایبیت مطرح شده بود. در فوریه ۲۰۲۵، حدود ۱.۵ میلیارد دلار دارایی رمزارزی از بایبیت خارج شد؛ حملهای که اداره تحقیقات فدرال آمریکا (FBI) آن را به بازیگران سایبری مرتبط با کره شمالی نسبت داد. آن سرقت در زمان وقوع، بزرگترین سرقت ثبتشده از یک پلتفرم رمزارزی بود. در پرونده بایننس نیز TRM Labs به شباهتهایی با حملات قبلی اشاره کرده است؛ از جمله آمادهسازی عملیات پیش از اجرای سرقت، استفاده از برداشتهای کوچک از سرویس مخلوطکننده تراکنش Tornado Cash برای تأمین مالی یک کیفپول عملیاتی و آمادهکردن امضاها پیش از انتقال گسترده داراییها. بااینحال، شباهت فنی یا رفتاری بهتنهایی برای اثبات هویت یک مهاجم کافی نیست و انتساب نهایی باید بر مجموعه شواهد و بررسیهای نهادهای مسئول استوار باشد.
اهمیت این انتساب از آن جهت است که سرقتهای بزرگ رمزارزی در سالهای اخیر فقط به انگیزههای مالی مجرمانه محدود نماندهاند. دولت آمریکا و نهادهای بینالمللی بارها درباره استفاده بازیگران سایبری وابسته به کره شمالی از سرقت داراییهای دیجیتال برای تأمین منابع مالی هشدار دادهاند. در چنین پروندههایی، دارایی سرقتشده ممکن است پس از انتقال اولیه، در چندین شبکه جابهجا شود، به رمزارزهای دیگر تبدیل شود یا از مسیرهای مختلف برای دشوارکردن ردیابی استفاده شود. اگر انتساب حمله بایننس به TraderTraitor در تحقیقات بعدی نیز تأیید شود، این پرونده بار دیگر نشان خواهد داد که زیرساختهای مالی رمزارزی به هدفی برای عملیات سازمانیافتهای علیه کشورها تبدیل شدهاند که میتوانند فراتر از یک نقص نرمافزاری ساده عمل کنند.
یک پلتفرم با تجربه در سرقت دارایی
این اولین بار نیست که بایننس مورد حمله و سرقت دارایی کاربرانش قرار میگیرد. پیشتر نیز این شرکت هدف حملات امنیتی قرار گرفته بود؛ هرچند باید میان هک مستقیم صرافی و سوءاستفاده از زیرساختهای بلاکچینی وابسته به اکوسیستم آن تفاوت قائل شد. در مه ۲۰۱۹، بایننس اعلام کرد مهاجمان موفق شدهاند حدود هفتهزار بیتکوین، به ارزش تقریبی ۴۰ میلیون دلار در آن زمان، از کیفپول گرم این صرافی خارج کنند. طبق اطلاعیه رسمی شرکت، مهاجمان با استفاده از ترکیبی از روشها، از جمله فیشینگ و بدافزار، به اطلاعاتی مانند کلیدهای API و کدهای احراز هویت دومرحلهای دست یافته بودند. تراکنش نهایی از کنترلهای امنیتی موجود عبور کرد و پس از ثبت آن، بایننس برداشتها را متوقف کرد.
در آن حادثه، بایننس اعلام کرد زیان را بهطور کامل از صندوق SAFU جبران میکند و دارایی کاربران تحتتأثیر قرار نمیگیرد. این تجربه به یکی از نمونههای اولیه استفاده از صندوق حمایتی یک صرافی بزرگ برای پوشش خسارت ناشی از هک تبدیل شد. در اکتبر هم ۲۰۲۲ نیز پل میانزنجیرهای BSC Token Hub در اکوسیستم BNB Chain مورد سوءاستفاده قرار گرفت. مهاجم با بهرهبرداری از نقصی در سازوکار تأیید پیامهای پل، توانست حدود دو میلیون توکن BNB به ارزش اولیه نزدیک به ۵۷۰ میلیون دلار ایجاد کند. بااینحال، تمام این رقم به معنای خروج نقدی دارایی از اکوسیستم نبود؛ گزارشها از انتقال بیش از ۱۰۰ میلیون دلار به شبکههای دیگر حکایت داشتند. این حادثه مستقیماً هک سامانه معاملاتی صرافی بایننس نبود، بلکه به زیرساخت پل میانزنجیرهای مرتبط با اکوسیستم آن مربوط میشد. تفاوت این دو پرونده با حادثه اکتبر ۲۰۲۶ در نوع نقطه آسیبپذیر است. در سال ۲۰۱۹، برداشت غیرمجاز از کیفپول گرم صرافی انجام شد؛ در سال ۲۰۲۲، نقص در سازوکار تأیید پیامهای یک پل میانزنجیرهای امکان ایجاد توکن را فراهم کرد؛ و در حادثه اخیر، بررسیهای اولیه بایننس به احتمال نفوذ از مسیر یک دستگاه مهندسی و دسترسی به زیرساخت داخلی اشاره دارد. تجربههای پیشین نشان میدهند جبران خسارت و بازگرداندن سرویسها میتواند بخشی از پیامدهای مالی یک هک را مهار کند، اما بهخودیخود به معنای رفع همه ضعفهای امنیتی نیست. تحلیلگران تاکید میکنند که ارزیابی نهایی هر رخداد به بررسی علت نفوذ، تغییر کنترلهای دسترسی، نحوه مدیریت کلیدها و امضاها و شفافیت اطلاعات منتشرشده پس از حادثه وابسته است.
چرا این هک فراتر از سرقت رمزارزی است؟
اهمیت این حادثه فقط به بزرگی رقم اعلامشده محدود نمیشود. بایننس یکی از مهمترین مراکز مبادله داراییهای دیجیتال در جهان است و حجم بالایی از معاملات، نقدینگی و انتقال داراییها در آن انجام میشود. به همین دلیل، اختلال امنیتی در زیرساخت چنین پلتفرمی میتواند بر اعتماد کاربران، رفتار معاملهگران و عملکرد بخشهایی از بازار رمزارز تأثیر بگذارد. واکنش بازار از روز گذشته و به دنبال این اتفاق نیز نشان داد که خبر حادثه تنها یک مسئله فنی تلقی نشده است. رویترز گزارش داد که در پی انتشار خبر، قیمت بیتکوین و اتر کاهش یافت و نگرانی درباره امنیت داراییهای کاربران و توانایی صرافیها برای ایفای تعهداتشان افزایش پیدا کرد. بااینحال، تغییر قیمتها بهتنهایی نشاندهنده زیان مستقیم ناشی از هک یا بحران مالی قطعی در بایننس نیست؛ برای چنین نتیجهای باید دادههای دقیقتری درباره ذخایر، بدهیها، جریان برداشتها و وضعیت بازار بررسی شود.
از سوی دیگر، این پرونده بار دیگر تفاوت میان شفافیت تراکنشهای بلاکچین و شفافیت عملکرد یک نهاد متمرکز را آشکار میکند. تراکنشهای ثبتشده روی شبکهها قابل ردیابیاند، اما کاربران برای دانستن وضعیت نهایی داراییهای سپردهگذاریشده خود به اطلاعاتی فراتر از دادههای زنجیرهای نیاز دارند: آیا تمام تعهدات شرکت پوشش داده میشود؟ چه میزان از داراییها در دسترس است؟ چه مقدار واقعاً بازیابی شده؟ و چه کنترلهایی مانع تکرار حمله خواهند شد؟ همچنین، توانایی مسدودسازی بخشی از داراییها از سوی صادرکنندگان استیبلکوین نشان میدهد که ساختارهای متمرکز همچنان در اکوسیستم رمزارز نقش مهمی دارند. این توانایی در مهار خسارت مفید است، اما در عین حال پرسشهایی درباره اختیار صادرکنندگان برای محدودکردن داراییها و تفاوت میان انواع رمزارزها ایجاد میکند.
بایننس وعده داده است زیانهای کاربران را جبران کند و پس از پایان بررسیها، گزارش فنی و نسخه بهروزشده اثبات ذخایر را منتشر کند. رویترز در گزاش خود آورده که تا آن زمان، سه موضوع باید از یکدیگر جدا بمانند: میزان داراییهای خارجشده از کیفپولها، مقدار داراییهای مسدودشده یا بازیابیشده و زیان نهایی شرکت یا کاربران. همچنین، انتساب حمله به کره شمالی، هرچند از سوی TRM Labs با اطمینان بالا مطرح شده، هنوز به معنای انتشار نتیجه نهایی تحقیقات رسمی نیست. جزئیات دقیق مسیر نفوذ و نحوه صدور تراکنشهای غیرمجاز نیز باید در گزارش فنی بایننس روشن شود.
طبق نظر تحلیلگر رویترز حتی پیش از روشنشدن تمام جزئیات، حادثه بایننس یک نکته را برجسته کرده است: امنیت داراییهای دیجیتال فقط به رمزنگاری بلاکچین یا حفاظت از کلیدهای خصوصی محدود نیست. امنیت دستگاه کارکنان، کنترل دسترسی به زیرساخت داخلی، اعتبارسنجی مجوزهای تراکنش، نظارت بر انتقالهای غیرعادی و توانایی واکنش سریع در چند شبکه، همگی بخشی از زنجیرهای هستند که شکست هر حلقه آن میتواند میلیاردها دلار دارایی را در معرض خطر قرار دهد. اگر ابعاد اعلامشده این حادثه در بررسیهای بعدی تأیید شود، سرقت بایننس نهفقط بزرگترین رخداد از نظر ارزش داراییهای جابهجاشده، بلکه آزمونی برای سازوکارهای جبران خسارت، همکاری میان بازیگران صنعت و توانایی صرافیهای متمرکز در حفظ اعتماد کاربران خواهد بود.
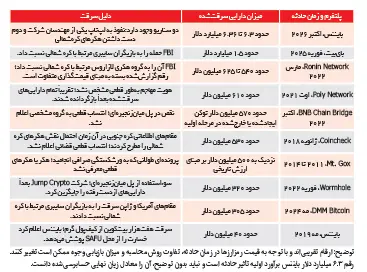
بزرگترین سرقتهای تاریخ صنعت رمزارز
سرقتهای بزرگ رمزارزی در یک دهه گذشته، از نفوذ به صرافیها تا سوءاستفاده از پلهای میانزنجیرهای و قراردادهای هوشمند، شکلهای متفاوتی داشتهاند. در جدول مقابل مهمترین نمونهها را بر اساس ارزش تقریبی داراییهای سرقتشده یا خارجشده در زمان حادثه و اطلاعات موجود درباره انتساب حمله را مرور میکنید.
برای اطلاع از آخرین اخبار و تحلیلها به کانال شرق در «تلگرام» بپیوندید.